产品新闻:Claude Security 增加持续扫描与修复追踪,强调人工复核
Anthropic
AI Product and Learning Report
500 字摘要
Anthropic 于 2026 年 10 月 21 日宣布更新面向 Claude Enterprise 客户的 Claude Security 公开测试。公司描述了基线和持续代码库扫描、检查问题是否修复或复发,以及可用于威胁建模的项目背景信息。API 与 MCP 连接扩展了问题访问方式,角色权限则控制项目操作。这些是供应商描述的软件功能。公告不能证明代码库已经安全,也没有证明使用该工具能增进学生的编程理解。
持续审阅既提供教学机会,也提出一个实际评估问题。检测结果可视为有待检验的判断:审阅者要沿着应用程序中的相关路径检查,并说明问题为什么重要。以下课程和试点例子是本站提出的建议,其价值取决于任务、审阅过程及学生能够提交的证据,而非自动安全标签本身。
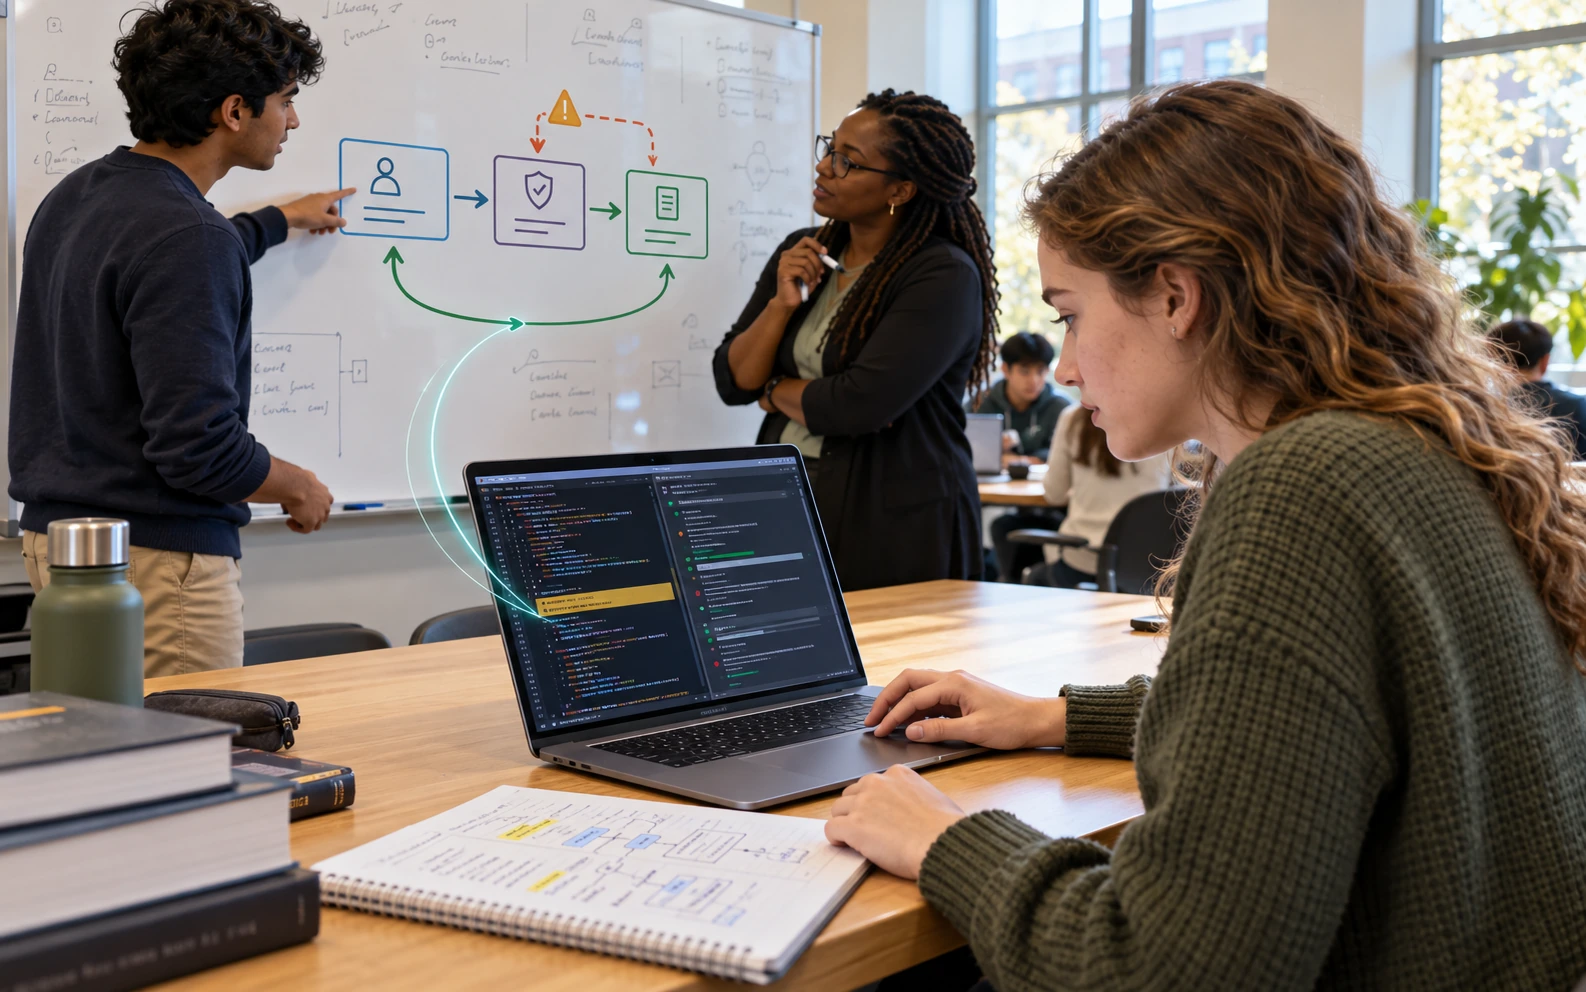
例如,软件工程课使用一个仅含虚构记录的受控应用。学生收到一条疑似绕过访问检查的报告后,先解释预期的权限规则,在课程环境中复现行为,再提出修复,并展示哪个案例验证了原问题已解决。另一个案例可检查合法操作是否仍然可用。
第一次修复看似成功后,学习任务仍可继续。同学检查解释、重跑相关验证,指出尚未检验的假设。应用随后发生改动时,班级可检查问题是否依然解决,以及判断依据是什么。这样,问题状态便成为学生能够解释的对象,分歧也有了可讨论的位置。
机构试点可从获准使用的代码库及明确的问题可见对象开始,记录选定分支、扫描范围、提供给工具的背景信息和负责重要决策的审阅者。团队可与现有审阅流程比较,检查遗漏和不适当报告。项目背景本身也要审阅,因为错误的环境描述可能影响对问题的判断。
审阅者可同时保留一条被拒绝的报告和一项被接受的修复,简短记录各自依据。即使自动报告不准确,试点仍可提供有用信息;也可避免为了提高完成数量而一味接受建议。
评估应计入复现问题、检查修复和追踪未解决案例所需的工作。课程还可考察学生是否能在活动后独立解释类似问题。这些结果需要直接证据。产品更新提供了更连续的软件审阅流程,但正确性、安全验收与教育价值仍需在实际环境中判断。对 AIEDHK 而言,关键是自动报告如何转化为可供审阅的解释和有充分依据的人类决策。